
সাইবার ঝুঁকিতে বন্ধের পর চালু বাংলাদেশ ব্যাংকের ওয়েবসাইট

- আপলোডের সময় : রবিবার, ২৫ অক্টোবর, ২০২৬
- ২ বার
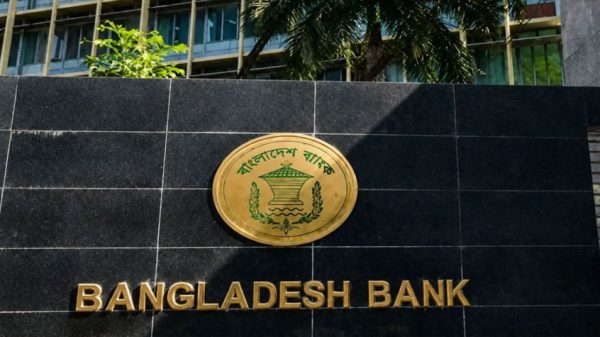
সাইবার নিরাপত্তাঝুঁকির আশঙ্কায় সাময়িকভাবে বন্ধ রাখা বাংলাদেশ ব্যাংকের ওয়েবসাইট আবার চালু হয়েছে।রোববার (২৫ অক্টোবর) সকাল ৮টা থেকে ওয়েবসাইটটিতে প্রবেশ করা যাচ্ছে বলে জানিয়েছেন কেন্দ্রীয় ব্যাংকের নির্বাহী পরিচালক ও মুখপাত্র আরিফ হোসেন খান।
এর আগে গত বৃহস্পতিবার (২২ অক্টোবর) সম্ভাব্য সাইবার হামলার ঝুঁকি এড়াতে ওয়েবসাইটটি বন্ধ করে দেওয়া হয়। পিএইচপি প্রোগ্রামিং ভাষার নিরাপত্তা ত্রুটি নিয়ে সতর্কতা তৈরি হওয়ায় আগাম সুরক্ষামূলক ব্যবস্থা হিসেবে এ সিদ্ধান্ত নেওয়া হয়েছিল।
ওই সময় আরিফ হোসেন খান জানিয়েছিলেন, জরুরি নিরাপত্তাসংক্রান্ত সমস্যার কারণে ঝুঁকি এড়াতে ওয়েবসাইটের কার্যক্রম সাময়িকভাবে বন্ধ রাখা হয়েছে। কেন্দ্রীয় ব্যাংকের সংশ্লিষ্ট সূত্রও জানায়, নিরাপত্তার দুর্বলতা শনাক্ত ও সমাধানের পাশাপাশি সম্ভাব্য ঝুঁকি পর্যালোচনার কাজ চলছিল। প্রয়োজনীয় সুরক্ষা নিশ্চিত হওয়ার পর ওয়েবসাইটটি পুনরায় চালুর উদ্যোগ নেওয়া হয়।
সংশ্লিষ্ট সূত্র ও আন্তর্জাতিক সংবাদমাধ্যমের প্রতিবেদন অনুযায়ী, পিএইচপি প্রোগ্রামিং ভাষার দুটি গুরুতর নিরাপত্তা ত্রুটি নিয়ে বিশ্বজুড়ে সতর্কতা জারি হয়েছিল। এসব দুর্বলতা কাজে লাগিয়ে হামলাকারীরা দূর থেকে সার্ভারে অননুমোদিত নির্দেশনা কার্যকর করার সুযোগ পেতে পারেন। এর ফলে সার্ভারে থাকা ফাইল, ডেটাবেজ ও গুরুত্বপূর্ণ তথ্যের নিরাপত্তা বিঘ্নিত হওয়ার আশঙ্কা থাকে।
বাংলাদেশ ব্যাংক ছাড়াও পিএইচপিভিত্তিক কয়েকটি ব্যাংক ও প্রতিষ্ঠানের ওয়েবসাইটে সতর্কতামূলক ব্যবস্থা নেওয়া হয়েছিল বলে জানা গেছে। তবে নিরাপত্তা ত্রুটিগুলো কাজে লাগিয়ে বাংলাদেশ ব্যাংকের ওয়েবসাইটে বাস্তবে কোনো সাইবার হামলা চালানো হয়েছিল কি না, সে বিষয়ে নিশ্চিত তথ্য পাওয়া যায়নি।
উল্লেখ্য, পিএইচপি একটি বহুল ব্যবহৃত সার্ভারভিত্তিক প্রোগ্রামিং ভাষা। সরকারি প্রতিষ্ঠান, সংবাদমাধ্যম, ই-কমার্স প্ল্যাটফর্মসহ বিভিন্ন অনলাইন সেবা পরিচালনায় এ প্রযুক্তি ব্যবহৃত হয়। তবে কোনো ওয়েবসাইটে পিএইচপি ব্যবহার করা হলেই সেটি ঝুঁকিপূর্ণ হয়ে পড়ে না। বরং ব্যবহৃত সংস্করণ, নিরাপত্তা হালনাগাদ এবং সার্ভারের সুরক্ষাব্যবস্থার ওপর নির্ভর করে সম্ভাব্য ঝুঁকির মাত্রা।






Leave a Reply